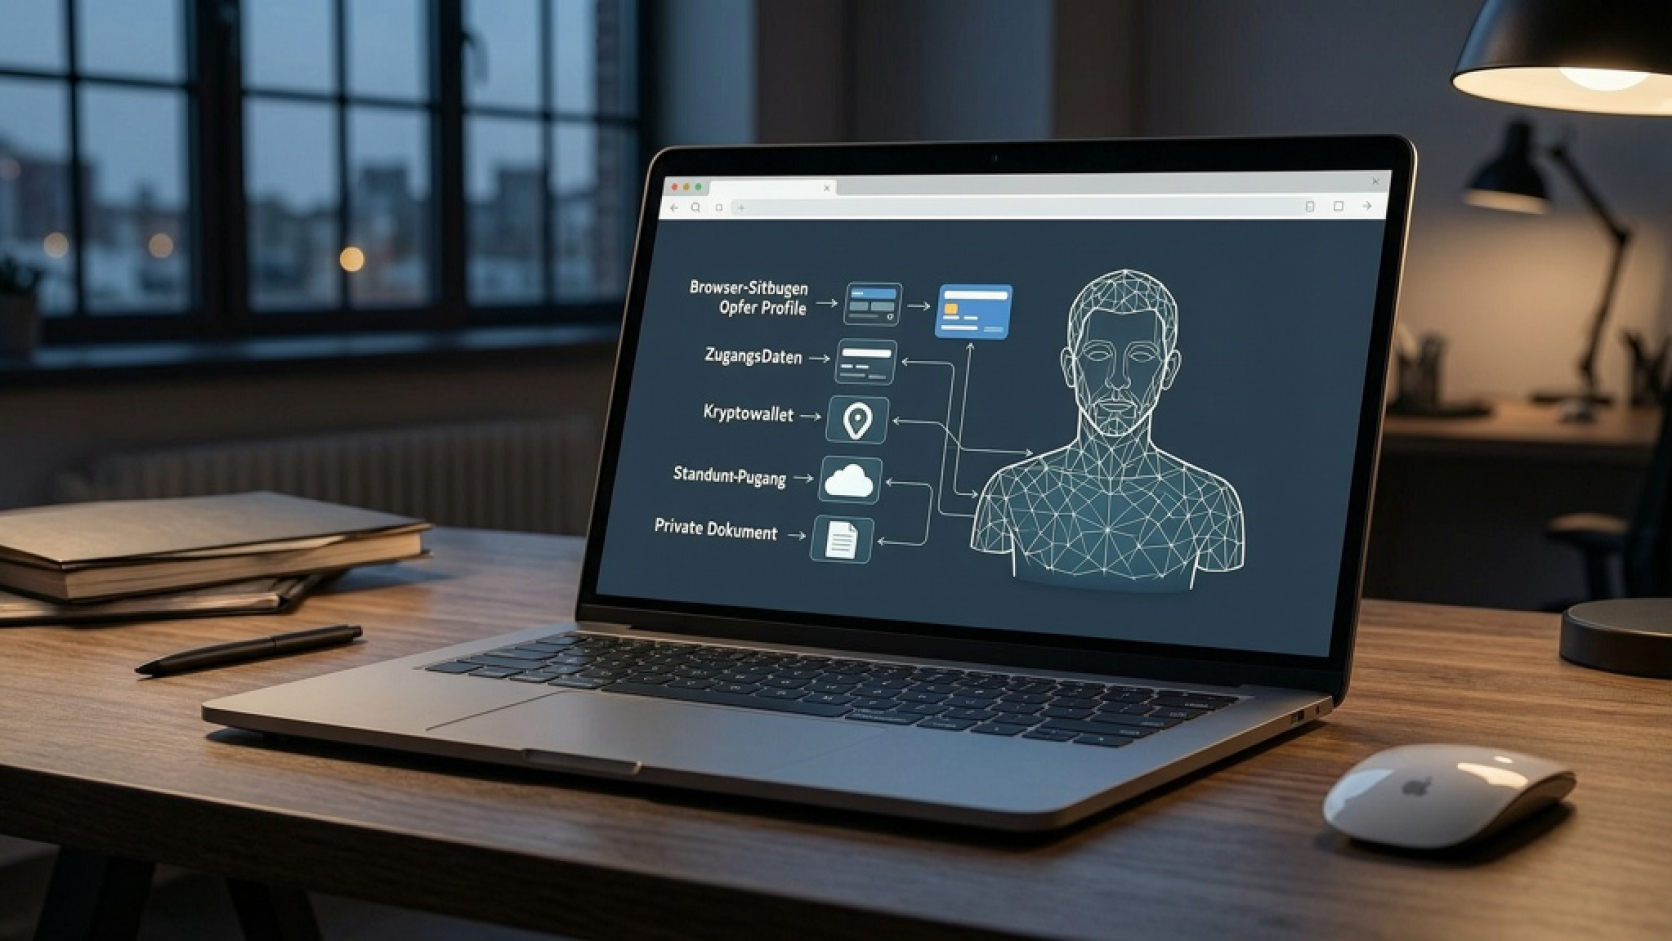
Nicht die Beschaffung der Daten ist das ungewöhnlichste Merkmal von VOLTA-AUTODOXER, sondern ihre vorgesehene Auswertung. Die von Cisco Talos untersuchte Windows-Malware soll zunächst zahlreiche Informationen stehlen und zu einem Personenprofil verbinden. Anschließend soll ein Sprachmodell abschätzen, welche Opfer und Vermögenswerte für den Betreiber besonders lukrativ sein könnten.
Talos veröffentlichte die Analyse am 31. Oktober 2026. Die untersuchte Datei war dem Bericht zufolge erstmals am 11. Oktober 2026 beobachtet worden. Allerdings ist weder eine Angriffswelle dokumentiert noch nachgewiesen, dass die beschriebenen Funktionen bereits gegen reale Opfer eingesetzt wurden. Laut WIRED verfolgte Talos nicht, ob VOLTA außerhalb der analysierten Probe zum Einsatz kam. (Quellen: Recherchequelle: Cisco Talos)
Digitale Spuren werden zu einem Opferprofil
VOLTA verfügt nach der Analyse über die typischen Fähigkeiten eines umfangreichen Infostealers. Das Programm kann Browser nach Zugangsdaten und Cookies durchsuchen, gespeicherte Zahlungskarten erfassen und nach Kryptowallets sowie deren Seed-Phrasen fahnden. Hinzu kommen Microsoft-OAuth-Token, SSH-Schlüssel, VPN- und Cloud-Konfigurationen, WLAN-Passwörter und Bildschirmaufnahmen. Auch Sitzungsdaten von Discord, Telegram, Steam und Roblox gehören zum vorgesehenen Beutespektrum.
Die Malware belässt es nicht bei einer Sammlung technischer Einzeldateien. Sie bereitet die Funde zu einem strukturierten Bericht auf, der persönliche, berufliche und finanzielle Angaben zusammenführt. Dazu zählen mögliche Wohn- und Aufenthaltsorte, der Arbeitgeber, Endziffern von Zahlungskarten und Informationen aus Slack-Arbeitsbereichen. Auch Metadaten von Dokumenten und Hinweise auf eine vorhandene iPhone-Sicherung können in das Profil einfließen.
Gestohlene Sitzungen sollen weitere Nachforschungen ermöglichen. Konkret beschreibt Talos eine Suche in Gmail nach Kaufbelegen. Außerdem kann VOLTA Bestellverläufe von Lieferdiensten und Angaben aus einem Discord-Konto auswerten. Selbst eine Essensbestellung kann so dabei helfen, eine vermutete Adresse zu bestätigen.
Für sich genommen mögen viele dieser Spuren wenig aussagen. Ihre Kombination kann jedoch Identitäten erhärten, fehlende Angaben ergänzen und den Menschen hinter einem infizierten Rechner genauer erfassen. Beschrieben werden hier die im Code erkennbaren Möglichkeiten der untersuchten Datei, nicht ihr belegter Gebrauch in tatsächlichen Angriffen.
Das Sprachmodell kommt erst nach dem Diebstahl zum Zug
Die KI ist in dem rekonstruierten Ablauf weder für die Infektion noch für das Einsammeln der Daten zuständig. Ihre Aufgabe beginnt, wenn VOLTA die Beute bereits zusammengetragen und angereichert hat.
Grundlage der Modellanfrage ist die lokal erzeugte Datei Identity_Report.txt. Deren Inhalt bettet die Malware zusammen mit einem Systemprompt in eine JSON-Anfrage ein, die sie an die Chat-Completions-Schnittstelle von OpenRouter übermittelt.
Das Modell soll keinen bloßen Überblick verfassen. Verlangt wird vielmehr eine Einschätzung des Opfers: Welche entdeckten Vermögenswerte könnten sich finanziell verwerten lassen, und welche Rückschlüsse erlauben die Daten auf dessen Sicherheitsverhalten? Dazu soll die Ausgabe die Funde nach ihrem möglichen Geldwert ordnen und beispielsweise die Qualität der Passwortpraktiken beurteilen.
CjxkaXYgY2xhc3M9ImV4dGhvcmlhLWFtYXpvbi1hZCIgZGF0YS1leHRob3JpYS1hZC1zbG90PSIwMSIgZGF0YS1leHRob3JpYS1hZC1wcm92aWRlcj0iYW1hem9uIj48ZGl2IGNsYXNzPSJleHRob3JpYS1hbWF6b24tYWRfX21ldGEiPjxzcGFuIGNsYXNzPSJleHRob3JpYS1hbWF6b24tYWRfX2JhZGdlIj5XZXJidW5nPC9zcGFuPjxzcGFuIGNsYXNzPSJleHRob3JpYS1hbWF6b24tYWRfX3Byb3ZpZGVyIj5BbWF6b248L3NwYW4+PC9kaXY+PHN0cm9uZyBjbGFzcz0iZXh0aG9yaWEtYW1hem9uLWFkX190aXRsZSI+S0kgaW0gQWxsdGFnIOKAkyBTb2ZvcnQgbG9zbGVnZW4gZsO8ciBFaW5zdGVpZ2VyOiBFLU1haWxzIHNjaHJlaWJlbiwgUmVpc2VuIHBsYW5lbiwgQWxsdGFnIG9yZ2FuaXNpZXJlbiB1bmQgbWVociBJIEtvbmtyZXRlIEFud2VuZHVuZ2VuIGbDvHIgQ2hhdEdQVCAmYW1wOyDigKYgJmFtcDsgQ28g4oCTIEvDvG5zdGxpY2hlIEludGVsbGlnZW56PC9zdHJvbmc+PGEgY2xhc3M9ImV4dGhvcmlhLWFtYXpvbi1hZF9fY3RhIiBocmVmPSJodHRwczovL2xpbmsuYW1hem9uL0IwNFlWTXRLQiIgdGFyZ2V0PSJfYmxhbmsiIHJlbD0ic3BvbnNvcmVkIG5vZm9sbG93IG5vb3BlbmVyIG5vcmVmZXJyZXIiIGRhdGEtZXh0aG9yaWEtbGluay1tYW5hZ2VyPSIxIiBkYXRhLWV4dGhvcmlhLWxpbmstdHlwZT0iZXh0ZXJuYWwiIGRhdGEtZXh0aG9yaWEtYWQtbGluaz0iYW1hem9uIj5CZWkgQW1hem9uIGFuc2VoZW4gPHNwYW4+KGJlemFobHRlciBMaW5rKTwvc3Bhbj48L2E+PHNtYWxsIGNsYXNzPSJleHRob3JpYS1hbWF6b24tYWRfX2Rpc2Nsb3N1cmUiPsOcYmVyIHVuc2VyZSBBbWF6b24tUGFydG5lcmxpbmtzIGVyaGFsdGVuIHdpciBiZWkgcXVhbGlmaXppZXJ0ZW4gVmVya8OkdWZlbiBlaW5lIFByb3Zpc2lvbi48L3NtYWxsPjwvZGl2Pgo=Außerdem soll das Sprachmodell Beziehungen zwischen verstreuten Angaben erkennen. Namen, Adressen und Ausbildungsorte können dabei ebenso einbezogen werden wie mögliche Muster in verwendeten Passwörtern. Die KI-Schicht ist somit als nachträglicher Analyst vorgesehen, der eine große Datenmenge vorsortiert und besonders interessante Funde hervorhebt.
Ob die Anfrage tatsächlich erfolgreich war, lässt sich aus der Programmkonfiguration allein nicht ableiten. Es liegen weder eine bestätigte Antwort eines Modells noch ein Nachweis vor, dass die vorgesehene Bewertung in einem realen Angriff erzeugt wurde.
Modellwechsel bei erkannter Ablehnung
VOLTA berücksichtigt im Programmablauf, dass ein Sprachmodell die Analyse verweigern könnte. Als erste Wahl ist anthropic/claude-opus-4.6 eingetragen. Sucht die Malware in der Antwort Formulierungen wie „I can’t“ oder „I’m not able“, wechselt sie zunächst zu moonshotai/kimi-k2. Bei einem weiteren Fehlschlag ist google/gemini-2.5-flash vorgesehen.
Eine inhaltliche Ablehnung erscheint im Code damit als Fehlerfall, auf den ein automatischer Ausweichversuch folgt. Für die Modellanfragen ist eine Temperatur von 0,2 festgelegt. Talos wertet diesen niedrigen Wert als Anzeichen dafür, dass der Entwickler möglichst gleichförmige und vorhersehbare Antworten erhalten wollte. Zusammen mit der vorgegebenen Modellreihenfolge deutet dies darauf hin, dass mögliche Verweigerungen bereits bei der Entwicklung einkalkuliert wurden.
Daraus folgt jedoch nicht, dass Schutzmechanismen tatsächlich überwunden wurden. Ebenso wenig ist belegt, dass die genannten Anbieter von den Anfragen wussten oder ihnen zustimmten. Dokumentiert ist lediglich die im Schadprogramm angelegte Strategie; ihre praktische Wirksamkeit bleibt offen. (Quellen: )
Legitime Dienste statt eigener Server
Bei der analysierten Probe fand Talos keine Infrastruktur, die der mutmaßliche Betreiber selbst unterhielt. Alle beobachteten Verbindungen führten zu Diensten Dritter. Auch die Modellanfrage sollte direkt über die Internetverbindung des infizierten Rechners laufen. Erst nach Eingang der Antwort sollte die erzeugte Analyse zusammen mit dem Opferprofil weitergeleitet werden.
Ein sonst wichtiger Anhaltspunkt für die Erkennung fehlt dadurch bei diesem Exemplar: die Verbindung zu einem eindeutig vom Angreifer kontrollierten Server. Der Aufruf eines gewöhnlichen Onlinedienstes wirkt isoliert betrachtet nicht verdächtig, kann aber dennoch Bestandteil des schädlichen Prozesses sein.
OpenRouter bietet regulär eine mit OpenAI kompatible Chat-Completions-Schnittstelle an. Anwendungen senden unter anderem Nachrichten und eine Modellkennung und erhalten eine Antwort; die Plattform kann Anfragen zudem an unterschiedliche Modellanbieter weiterleiten. Diese gewöhnliche Vermittlungsfunktion ist von VOLTAs eigener Ausweichlogik zu unterscheiden. Welches Modell nach einer erkannten Ablehnung kontaktiert werden soll, legt die Malware selbst fest. Recherchequelle: OpenRouter
Die Nutzung solcher Schnittstellen macht deren Betreiber nicht zu Beteiligten. Sie zeigt vielmehr, dass sich vorhandene Plattformen missbrauchen lassen, ohne dass der Malwarebetreiber für jeden Schritt eigene Server bereitstellen muss.
Hinweise auf einen konfigurierbaren Baukasten
Sechs Konfigurationsplätze in der untersuchten Datei können bei ihrer Erstellung mit unterschiedlichen Werten befüllt werden. Dazu gehören API-Schlüssel, ein Telegram-Kanal und weitere Einstellungen. Dieselbe Codebasis lässt sich dadurch für verschiedene Betreiber oder Einsatzzwecke parametrisieren.
Talos sieht darin einen Hinweis auf ein mögliches Builder-Modell, bei dem ein Entwickler angepasste Programmdateien für verschiedene Kunden erzeugen könnte. Ein tatsächlich betriebener Verkauf ist damit nicht belegt. Die Analyse nennt weder einen Entwickler oder Händler noch konkrete Käufer.
Die Malware bleibt auch ohne Sprachmodell funktionsfähig. Fehlt der notwendige API-Schlüssel, unterbleibt die KI-Anfrage, während VOLTA weiterhin als Infostealer arbeiten kann. Der zusätzliche Zweck des Modells liegt nicht im eigentlichen Datendiebstahl, sondern in der anschließenden Bewertung der Beute.
Damit automatisiert die KI weniger eine neue Angriffstechnik als einen bislang arbeitsintensiven Auswertungsschritt. Sie könnte dem Betreiber helfen, große Datenbestände schneller zu sichten und mit geringerem eigenen Analyseaufwand vermeintlich lohnende Ziele auszuwählen. Ob VOLTA diesen Vorteil praktisch genutzt hat, geht aus der untersuchten Konfiguration nicht hervor.
Nach einer Infektion reichen neue Passwörter nicht aus
Bei einem vermuteten Befall müssen neben Passwörtern auch gestohlene Sitzungstoken berücksichtigt werden. Solche Token können den Zugriff auf ein bereits angemeldetes Konto erlauben, ohne dass das Kennwort erneut eingegeben werden muss. Talos empfiehlt deshalb, betroffene Passwörter zu ändern und bestehende Sitzungen zu widerrufen.
Besonders kritisch sind offen auf dem Rechner gespeicherte Seed-Phrasen von Kryptowallets. Ein bloßer Passwortwechsel beseitigt dieses Risiko nicht. Talos rät in einem solchen Fall, die Wallet als vollständig kompromittiert zu behandeln, das Guthaben in eine neu eingerichtete Wallet zu verschieben und deren Seed auf einem nicht mit dem Netz verbundenen Gerät zu erzeugen.
Chrome schützt Browserdaten unter Windows unter anderem mit App-Bound Encryption. Google führte das Verfahren mit Chrome 127 zunächst für Cookies ein. Dabei bindet ein privilegierter Dienst die verschlüsselten Informationen an die Identität der jeweiligen Anwendung und kontrolliert diese Bindung bei der Entschlüsselung. Fremde Programme sollen so nicht ohne Weiteres auf dieselben Daten zugreifen können. Recherchequelle: Google Security Blog
Nach der Talos-Analyse versucht VOLTA, diesen Schutz unter anderem mithilfe von Chrome im Headless-Modus zu umgehen. Als Abwehrmaßnahme empfiehlt der Bericht Regeln, die festlegen, welche Prozesse den Browser mit dem Parameter –headless starten dürfen. Wo eine solche Beschränkung nicht möglich ist, sollten ungewöhnliche Aufrufe zumindest überwacht werden.
VOLTA ist damit vorerst eine technisch untersuchte Malwareprobe und kein Beleg für eine laufende Angriffskampagne. Ihr Konzept zeigt dennoch eine mögliche Arbeitsteilung: Der Infostealer beschafft die Daten, während das Sprachmodell dem Betreiber die mühsame Suche nach den vermeintlich wertvollsten Opfern abnehmen soll.
Weiterführende Informationen
Quellenhinweis: Einzelne Fakten, Einschätzungen und Prognosen dieses Beitrags stützen sich auf Veröffentlichungen der nachfolgend genannten Unternehmen und Institutionen. Die Links dienen zugleich der weiterführenden Information.
Tokenstrom – Infostealer „Volta“ lässt Claude, Kimi und Gemini seine Opfer durchleuchten
Der Artikel beschreibt detailliert, welche Zugangsdaten, Sitzungstoken, Finanzinformationen und persönlichen Spuren VOLTA stiehlt und zu einem strukturierten Identitätsprofil verknüpft.
https://tokenstrom.de/posts/infostealer-volta-lasst-claude-kimi-und-gemini-seine-opfer-durchleucht/
Tokenstrom – Datenklau-Malware lässt Claude & Co. Opfer nach Wert ranken
Die technische Zusammenfassung erläutert Identity_Report.txt, die JSON-Anfrage an OpenRouter und den automatischen Modellwechsel bei erkannten Ablehnungen.
https://tokenstrom.de/posts/datenklau-malware-lasst-claude-co-opfer-nach-wert-ranken/
Dr. Web – Schadsoftware nutzt Sprachmodelle, um Opfer nach ihrem Wert zu ordnen
Der Beitrag erklärt Chromes App-Bound Encryption unter Windows und VOLTAs Umgehungsversuch durch einen unsichtbaren Browserstart mit dem Parameter –headless.
https://www.drweb.de/schadsoftware-sprachmodelle-opfer-wert-volta/