Eine kurze Anweisung könnte künftig genügen: Suche die offene Rechnung, gleiche sie mit dem Kundenkonto ab, prüfe den letzten Schriftverkehr und lege bei Bedarf einen Vorgang im Supportsystem an. Für einen Mitarbeiter ist das eine alltägliche Aufgabe. Eine künstliche Intelligenz dagegen begibt sich dafür auf eine Reise durch Datenbanken, Postfächer und Unternehmenssoftware – und muss unterwegs mit Passwörtern, Berechtigungen und vertraulichen Informationen umgehen.
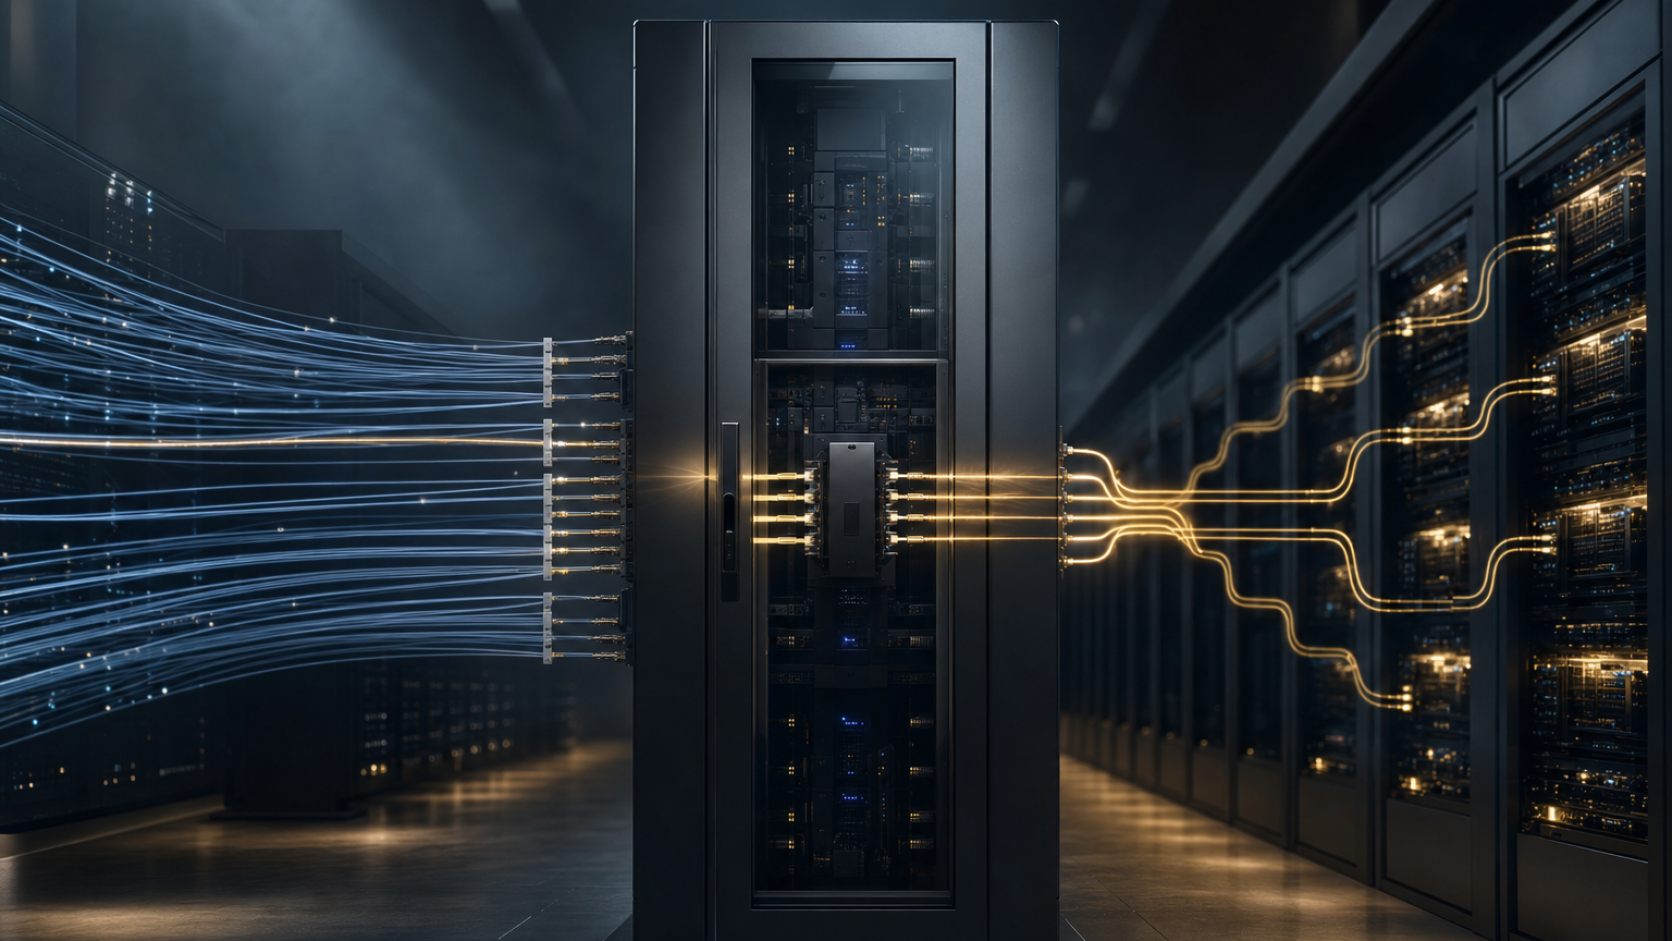
Am 9. Juli 2026 kündigte Citrix deshalb eine neue Funktion für seine Netzwerkplattform NetScaler an. Das sogenannte MCP Gateway soll den Datenverkehr zwischen KI-Anwendungen und angeschlossenen Werkzeugen zentral weiterleiten, überwachen und begrenzen. Anstatt jeden KI-Agenten einzeln mit zahlreichen Diensten zu verbinden, erhalten Unternehmen einen gemeinsamen Zugangspunkt. Dort können sie festlegen, wer worauf zugreifen darf. Recherchequelle: citrix.com
Die unscheinbare Produktmeldung weist auf einen größeren Wandel hin. Bislang drehte sich die Debatte vor allem um die Leistungsfähigkeit von KI-Modellen. Nun rückt die Infrastruktur dazwischen in den Mittelpunkt: jene technische Schicht, über die eine KI ihre digitale Umgebung wahrnimmt, auf sie zugreift und darin handelt.
MCP soll zum Universalanschluss für KI werden
Die gemeinsame Sprache für diesen Anschluss liefert das Model Context Protocol, kurz MCP.
Anthropic stellte MCP im November 2024 als offenen Standard vor. Welches Problem er lösen soll, lässt sich leicht erklären: Eine KI kann hervorragende Texte verfassen und komplexe Fragen beantworten. Doch solange ihr der Zugriff auf die Informationen und Programme fehlt, die sie für eine konkrete Aufgabe braucht, bleibt sie erstaunlich hilflos. Normalerweise benötigen jede Datenbank, jedes Ablagesystem und jeder Onlinedienst eine eigene Integration. MCP soll diese Vielzahl maßgeschneiderter Verbindungen durch ein gemeinsames Protokoll ersetzen. Recherchequelle: anthropic.com
Das erklärt den Vergleich mit USB. Drucker, Tastatur und Festplatte erfüllen völlig unterschiedliche Aufgaben, nutzen aber denselben Anschluss. MCP überträgt dieses Prinzip auf künstliche Intelligenz. Ein sogenannter MCP-Server beschreibt die Daten und Werkzeuge, die er bereitstellt. Kompatible KI-Anwendungen können sie erkennen und aufrufen, ohne dass Entwickler jede Verbindung von Grund auf neu bauen müssen.
Dabei geht es um weit mehr als das bloße Lesen von Informationen. Ein MCP-Werkzeug kann Kalender durchsuchen und Termine eintragen, Rechnungen finden, Zahlungen vorbereiten, Programmcode analysieren oder Änderungen an einem Projekt vornehmen. Über den Anschluss fließen also nicht nur Daten. Die KI kann dadurch auch in realen Systemen handeln.
Das Gateway wird zur zentralen Kontrollinstanz
An dieser Schwelle kommt das Gateway ins Spiel.
Laut technischer Dokumentation kann NetScaler als zentraler Vermittler vor mehreren MCP-Servern stehen. Die KI verbindet sich dann nicht mehr unmittelbar mit jedem einzelnen Endpunkt, sondern mit einer gemeinsamen Adresse. Von dort leitet das Gateway die Anfrage an den passenden Dienst weiter, verwaltet Anmeldedaten und kann einheitliche Vorgaben für Überwachung, Sitzungen oder Nutzungslimits anwenden. Technisch lässt es sich sowohl vor den KI-Clients als auch vor den angeschlossenen Servern platzieren. Recherchequelle: docs.netscaler.com
Das klingt zunächst nach klassischer Netzwerktechnik – und ist gerade deshalb bemerkenswert. In der Unternehmens-IT folgt auf neue Verbindungen oft derselbe Zyklus: Zunächst werden Systeme miteinander verknüpft, dann wächst die Zahl dieser Verbindungen. Irgendwann entstehen Gateways, Verzeichnisse, Zugangskontrollen und Protokolle, weil niemand mehr überblickt, welche Dienste im Hintergrund miteinander sprechen.
Bei KI-Agenten läuft diese Entwicklung in hohem Tempo ab. Ein Mensch öffnet im Arbeitsalltag meist nur einige Programme und bedient sie nacheinander. Ein Agent hingegen kann während eines einzigen Auftrags zahlreiche Werkzeuge aufrufen und Zwischenergebnisse weiterreichen. So wächst aus einer scheinbar simplen Bitte eine Kette maschineller Entscheidungen. Fehlt die zentrale Übersicht, bleibt die Kontrolle über zahlreiche Server, Tokens und Konfigurationsdateien verstreut.
Citrix will am Gateway unter anderem OAuth-Anmeldungen, persönliche und allgemeine Zugriffstokens sowie Listen erlaubter oder gesperrter Server zusammenführen. Auch einzelne Werkzeuge sollen sich gezielt begrenzen lassen. Ein Rechercheagent könnte beispielsweise Einträge aus einem Kundensystem lesen, dürfte aber keine Datensätze löschen. Überschreitet er eine festgelegte Zahl von Aufrufen, kann das Gateway ihn bremsen.
Damit wandelt sich zugleich die Rolle des Systemadministrators. Er verwaltet nicht länger nur den Zugang eines Menschen zu einem Programm, sondern auch die Handlungsmöglichkeiten einer Software, die in dessen Namen arbeitet. Der Unterschied ist fein, aber entscheidend. Ein Mitarbeiter arbeitet unter einer festen Identität, hat einen klaren Aufgabenbereich und meist relativ stabile Berechtigungen. Ein KI-Agent dagegen stellt seine Werkzeuge je nach Auftrag und Kontext immer wieder neu zusammen.
Mit dem Ökosystem wächst die Angriffsfläche
Dass MCP inzwischen weit über Anthropic hinausreicht, erhöht den Bedarf an einer solchen Infrastruktur. Ende 2025 bezifferte Anthropic das öffentliche Ökosystem auf mehr als 10.000 aktive MCP-Server. Zu den Plattformen mit MCP-Unterstützung zählten nach Angaben des Unternehmens unter anderem ChatGPT, Gemini, Microsoft Copilot, Cursor und Visual Studio Code. Zugleich übergab Anthropic das Protokoll an die Agentic AI Foundation unter dem Dach der Linux Foundation. MCP sollte damit ausdrücklich zu einem offenen, herstellerneutralen Standard werden. Recherchequelle: anthropic.com
Je erfolgreicher dieser Standard wird, desto weniger genügt es allerdings, nur über Kompatibilität zu sprechen. Der praktische Wert eines universellen Anschlusses besteht darin, dass sich vieles leicht verbinden lässt. Genau in dieser Offenheit liegt jedoch auch das Risiko.
Die USB-Analogie reicht deshalb weiter, als ihren Urhebern vielleicht lieb sein dürfte. Schließlich lässt sich auch an einen vertrauten Anschluss ein unbekanntes oder schädliches Gerät stecken. Bei MCP kann ein unsicherer Server überzogene Berechtigungen verlangen, ein manipuliertes Werkzeug falsche Beschreibungen liefern oder ein Agent durch fremde Inhalte zu Aktionen verleitet werden, die sein Nutzer nie beabsichtigt hat.
Eine Untersuchung zur MCP-Sicherheit unterscheidet unter anderem Angriffe durch eingeschleuste Anweisungen, kompromittierte Komponenten in der Lieferkette und Agenten, die unbeabsichtigt ihre Rolle überschreiten. Die Autoren empfehlen zentrale Gateways und private Verzeichnisse, warnen aber zugleich davor, sie als alleinige Lösung zu betrachten. Nötig seien mehrere Schutzschichten: begrenzte Rechte, kontrollierte Ausführungsumgebungen, Herkunftsnachweise, Prüfungen der Ein- und Ausgaben sowie eine durchgehende Protokollierung. Recherchequelle: arxiv.org
Ein Gateway kann erkennen, welcher Agent ein Werkzeug aufgerufen hat, die Berechtigung prüfen und den Vorgang protokollieren. Weitaus schwieriger ist die Frage, ob die Aktion inhaltlich vernünftig war. Darf ein Agent E-Mails versenden, kann die Infrastruktur den Versand erlauben oder blockieren. Ob der Empfänger stimmt, der Text angemessen ist oder eine manipulierte Datei den Agenten zu dieser Nachricht verleitet hat, kann sie dennoch nicht zuverlässig beurteilen.
Das Kontrolltor sieht den Verkehr, aber nicht automatisch die Absicht dahinter.
Der Standard verändert sich noch im laufenden Betrieb
Hinzu kommt, dass MCP selbst noch in Bewegung ist. In der Roadmap für 2026 wurden neben besserer Skalierbarkeit ausdrücklich Protokollierung, unternehmensweite Anmeldung, Gateway-Verhalten und übertragbare Konfigurationen als offene Baustellen genannt. Der Einsatz in Produktionsumgebungen hatte gezeigt, dass zustandsbehaftete Verbindungen schlecht mit Lastverteilern harmonierten und zusätzliche Konstruktionen für den Betrieb mehrerer Serverinstanzen erforderten. Recherchequelle: blog.modelcontextprotocol.io
Am Tag der Citrix-Ankündigung lag bereits der Entwurf für einen grundlegenden Umbau des Protokolls vor. Der im Mai veröffentlichte Entwurf beschrieb die Version vom 28. Juli 2026. Demnach sollte MCP auf Protokollebene zustandslos werden. Anfragen sollten sich dadurch leichter über gängige HTTP-Infrastruktur verteilen lassen; zugleich waren strengere Autorisierungsregeln und ein formaler Rahmen für Erweiterungen vorgesehen. Recherchequelle: blog.modelcontextprotocol.io
Der Markt ist noch jung: Hersteller bauen bereits Kontrollsysteme für einen Standard, dessen Leitungen noch verlegt werden. Manche technischen Aufgaben des Gateways werden durch kommende Protokollversionen einfacher, andere gewinnen erst an Gewicht. Authentifizierung, Rechtevergabe und Beobachtbarkeit verschwinden schließlich nicht, nur weil sich Anfragen besser verteilen lassen.
Vom Chatfenster in die Unternehmens-IT
MCP könnte tatsächlich zum USB-Anschluss der künstlichen Intelligenz werden. Dann zählt nicht allein, wie viele Programme sich damit verbinden lassen. Ebenso wichtig ist, wer den Anschluss nutzen darf, welche Werkzeuge freigegeben sind und ob sich im Nachhinein nachvollziehen lässt, was darüber geschehen ist.
Citrix bietet dafür ein Kontrolltor an. Der grundlegende Wandel reicht jedoch weiter: Künstliche Intelligenz verlässt das abgeschlossene Gesprächsfenster und greift auf die IT-Systeme eines Unternehmens zu. Dort genügt es nicht mehr, gute Antworten zu geben. Sie muss sich ausweisen, Regeln beachten und Spuren hinterlassen.
Weiterführende Informationen
Quellenhinweis: Einzelne Fakten, Einschätzungen und Prognosen dieses Beitrags stützen sich auf Veröffentlichungen der nachfolgend genannten Unternehmen und Institutionen. Die Links dienen zugleich der weiterführenden Information.
MarketScreener – Citrix führt NetScaler MCP-Gateway-Funktionalität ein und erweitert NetScaler AI Gateway
Die Meldung erläutert zentrale Authentifizierung, Zugriffskontrollen, Nutzungslimits, Sitzungsverwaltung und Überwachung des NetScaler MCP Gateway.
https://de.marketscreener.com/boerse-nachrichten/citrix-fuehrt-netscaler-mcp-gateway-funktionalitaet-ein-und-erweitert-netscaler-ai-gateway-ce7f5ededb80f62c
KI News Schweiz – Grösstes Update seit Lancierung: Neue MCP-Spezifikation macht das KI-Agenten-Protokoll zustandslos
Der Beitrag zeichnet die Entwicklung von MCP seit 2024 nach und erklärt den zustandslosen Protokollkern, das Erweiterungssystem und die verschärfte Autorisierung.
https://ki-news-schweiz.ch/artikel/mcp-spezifikation-2026-agentic-ai-foundation
Microsoft Learn – Rug-Pull-Angriff auf Agenten und MCP-Server
Die technische Analyse behandelt eingeschleuste Anweisungen, kompromittierte Komponenten, übermäßige Handlungsfreiheit und den notwendigen mehrschichtigen Schutz über ein MCP-Gateway hinaus.
https://learn.microsoft.com/de-de/security/zero-trust/catalog-ai-attack-techniques/rug-pull-attack