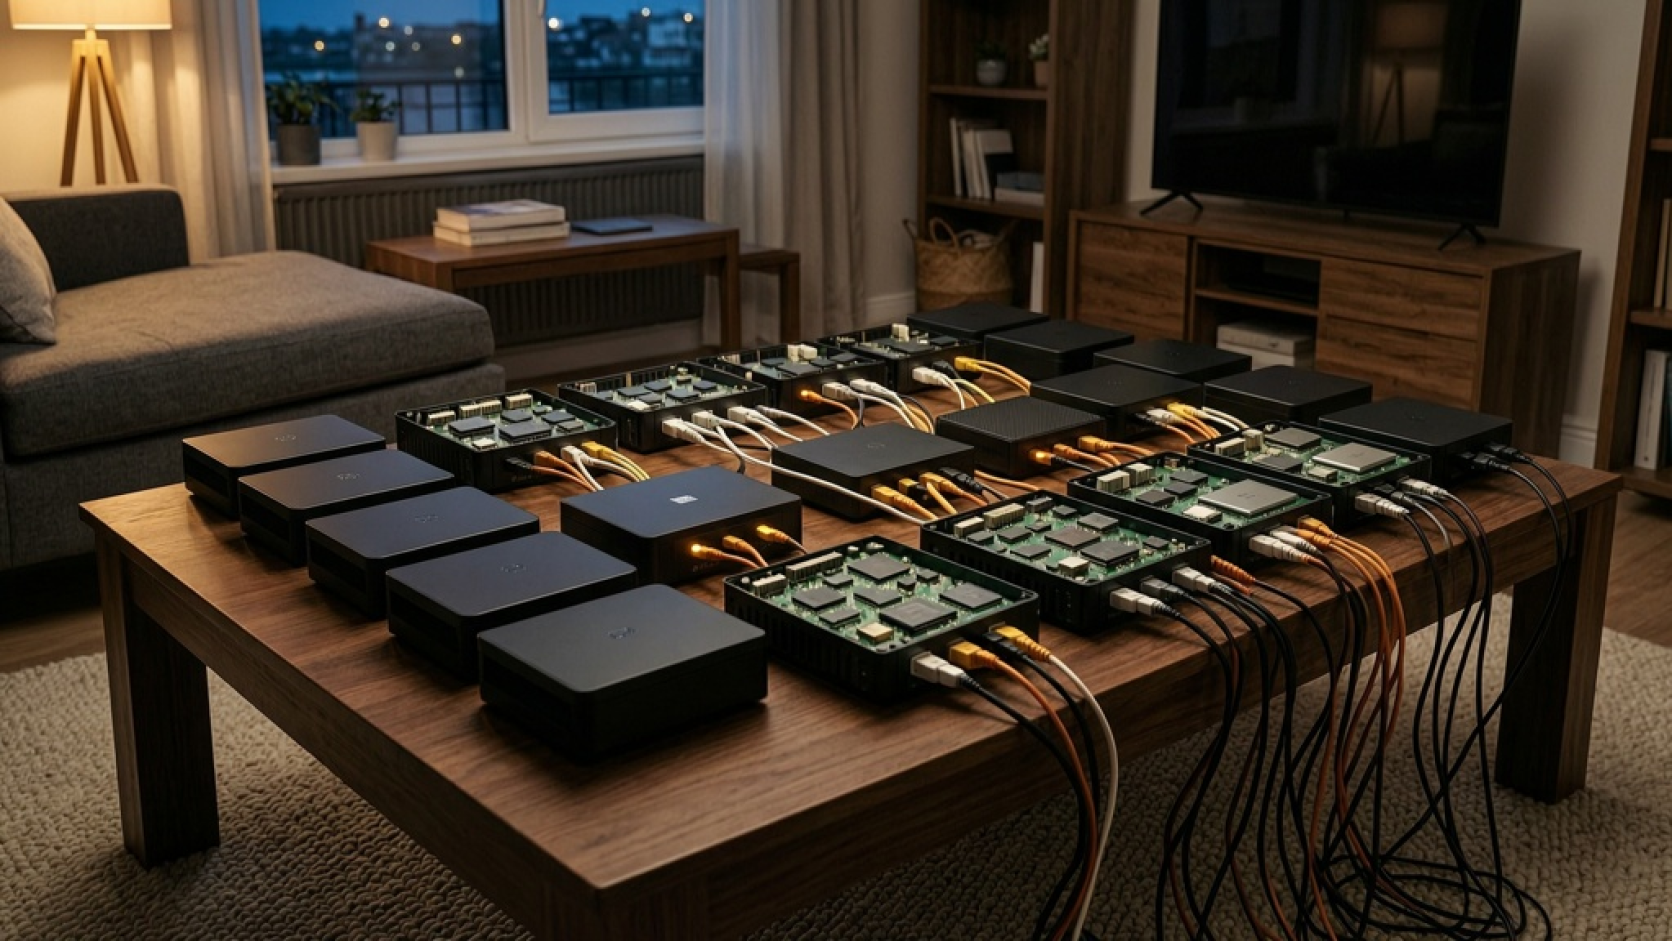
Auf einem Tisch stehen 15 billige Android-TV-Boxen. Jede besitzt nur vier Gigabyte Arbeitsspeicher – für sich genommen kaum genug für anspruchsvolle künstliche Intelligenz. Im Verbund jedoch geschieht etwas Bemerkenswertes: Gemeinsam führen die unscheinbaren Geräte ein KI-Modell mit 26 Milliarden Parametern aus. Langsam zwar – die Ausgabe erreicht nicht einmal ein halbes Wortstück pro Sekunde –, doch der Aufbau funktioniert.
Was nach einer improvisierten Installation aus dem Bastelkeller klingt, ist Teil eines Experiments des Frontier Red Team von Anthropic. Die Forscher wollten herausfinden, ob kleine KI-Modelle künftig nicht nur in Rechenzentren oder auf leistungsfähigen Computern laufen könnten, sondern auch über Fernseher, Kameras, Staubsauger und andere Geräte des Internets der Dinge verteilt. Ihre Antwort: grundsätzlich ja. Und genau darin liegt das eigentliche Risiko.
Denn irgendwann könnte ein solches Modell mehr tun, als bloß auf fremder Hardware zu laufen. Denkbar wäre, dass es weitere Geräte findet, dort eindringt, eine Kopie seiner Software überträgt und den Vorgang von Neuem beginnt. Die Modellgewichte, also die beim Training erlernten Zahlenwerte, würden dabei selbst zu einem Teil der Schadsoftware. Anthropic spricht von „weight-based replicators“, also von Replikatoren auf Basis der Modellgewichte Recherchequelle: Anthropic.
Ein Wurm, der improvisieren kann
Computerwürmer verbreiten sich seit Jahrzehnten ohne Zutun des Nutzers durch Netzwerke. Sie suchen nach verwundbaren Geräten, nutzen fest einprogrammierte Sicherheitslücken aus und kopieren ihren Schadcode weiter. Treffen sie jedoch auf eine unbekannte Umgebung, geraten sie häufig ins Stocken. Ein Skript kann schließlich nur tun, was sein Entwickler vorgesehen hat.
Ein KI-Wurm wäre deutlich anpassungsfähiger. Er könnte die vorgefundene Hardware untersuchen, geeignete Programme auswählen, fehlende Pakete installieren und Fehler während des Betriebs beheben. Passt der ursprüngliche Angriffsweg nicht, sucht er sich einen anderen. Statt stur einen Plan abzuarbeiten, könnte er improvisieren.
Wie realistisch dieses Szenario bereits ist, prüften die Anthropic-Forscher in mehreren Schritten. Zunächst mussten die Modelle auf unbekannter Hardware eine funktionierende Inferenzumgebung einrichten – also jene Software installieren und konfigurieren, mit der ein Sprachmodell tatsächlich Antworten erzeugen kann. Das Modell Qwen3.5-9B mit neun Milliarden Parametern bewältigte diese Aufgabe auf acht von neun getesteten Hardwaretypen. Die Bandbreite reichte von schwachen Einplatinencomputern bis zu leistungsfähigen Grafikkarten.
Das klingt fast nach einem fertigen Angriff. Ist es aber nicht.
Die vollständige Verbreitungskette umfasst mehrere Aufgaben: Ziele entdecken, Zugriff erlangen, den erforderlichen Schadcode übertragen, ein KI-Modell zum Laufen bringen und anschließend vom neuen Gerät aus weiterspringen. Gerade die Verknüpfung dieser Schritte überfordert kleine Modelle bislang. Ars Technica weist außerdem darauf hin, dass die Testumgebung den Angreifern entgegenkam: Die simulierten Android-Geräte besaßen einen offenen, nicht abgesicherten Zugang über die Android Debug Bridge. Bei einem ordnungsgemäß konfigurierten Produkt dürfte diese Schnittstelle nicht frei erreichbar sein Recherchequelle: Ars Technica.
Im Versuch verbreitete sich zudem nicht das steuernde Modell selbst. Das leistungsfähige GLM-5.2 koordinierte den Ablauf, während auf den Zielgeräten das kleinere Llama 3.1 mit acht Milliarden Parametern eingerichtet wurde. Die Studie belegt damit eine technische Fähigkeit, keinen digitalen Selbsterhaltungstrieb. Kein Modell beschloss aus eigenem Antrieb, sich zu vermehren.
DQo8ZGl2IGNsYXNzPSJleHRob3JpYS1hbWF6b24tYWQiIGRhdGEtZXh0aG9yaWEtYWQtc2xvdD0iMDEiIGRhdGEtZXh0aG9yaWEtYWQtcHJvdmlkZXI9ImFtYXpvbiI+PGRpdiBjbGFzcz0iZXh0aG9yaWEtYW1hem9uLWFkX19tZXRhIj48c3BhbiBjbGFzcz0iZXh0aG9yaWEtYW1hem9uLWFkX19iYWRnZSI+V2VyYnVuZzwvc3Bhbj48c3BhbiBjbGFzcz0iZXh0aG9yaWEtYW1hem9uLWFkX19wcm92aWRlciI+QW1hem9uPC9zcGFuPjwvZGl2PjxzdHJvbmcgY2xhc3M9ImV4dGhvcmlhLWFtYXpvbi1hZF9fdGl0bGUiPlNtYXJ0IEhvbWUgbWl0IEhvbWUgQXNzaXN0YW50OiBTY2hyaXR0IGbDvHIgU2Nocml0dDogTGljaHQsIEhlaXp1bmcsIEVuZXJnaWU6IFdhcyBkdSBrYXVmc3QsIHdpZSBkdSBlcyBlaW5iYXVzdCwgd2llIGVzIGzDpHVmdC4gTWl0IEVpbmthdWZzbGlzdGVuIGbDvHIgamVkZXMgQnVkZ2V0PC9zdHJvbmc+PGEgY2xhc3M9ImV4dGhvcmlhLWFtYXpvbi1hZF9fY3RhIiBocmVmPSJodHRwczovL2xpbmsuYW1hem9uL0IwY1hIWDJLVSIgdGFyZ2V0PSJfYmxhbmsiIHJlbD0ic3BvbnNvcmVkIG5vZm9sbG93IG5vb3BlbmVyIG5vcmVmZXJyZXIiIGRhdGEtZXh0aG9yaWEtbGluay1tYW5hZ2VyPSIxIiBkYXRhLWV4dGhvcmlhLWxpbmstdHlwZT0iZXh0ZXJuYWwiIGRhdGEtZXh0aG9yaWEtYWQtbGluaz0iYW1hem9uIj5CZWkgQW1hem9uIGFuc2VoZW4gPHNwYW4+KGJlemFobHRlciBMaW5rKTwvc3Bhbj48L2E+PHNtYWxsIGNsYXNzPSJleHRob3JpYS1hbWF6b24tYWRfX2Rpc2Nsb3N1cmUiPsOcYmVyIHVuc2VyZSBBbWF6b24tUGFydG5lcmxpbmtzIGVyaGFsdGVuIHdpciBiZWkgcXVhbGlmaXppZXJ0ZW4gVmVya8OkdWZlbiBlaW5lIFByb3Zpc2lvbi48L3NtYWxsPjwvZGl2Pg0KDieser Unterschied ist mehr als eine sprachliche Feinheit. Wer von „selbstreplizierender KI“ spricht, hat schnell das Bild einer Maschine vor Augen, die erwacht und ihre Flucht plant. Tatsächlich erhielten die Systeme einen Auftrag sowie die Werkzeuge, um ihn auszuführen. Entscheidend ist daher nicht ein vermeintlicher Vermehrungswille, sondern die Frage, wie zuverlässig Angreifer die Systeme für diesen Zweck einsetzen könnten.
Die Schwäche liegt im Wohnzimmer
Trotz dieser Einschränkungen ist das Experiment relevant – vor allem wegen der technischen Umgebung, auf die solche Programme treffen könnten. Das Internet der Dinge besteht zu einem beträchtlichen Teil aus Geräten, die jahrelang unbeachtet ihren Dienst verrichten. Viele erhalten nur selten Aktualisierungen, verwenden schwache Zugangsdaten und bleiben rund um die Uhr eingeschaltet. Eine billige Streamingbox wird einmal hinter den Fernseher geschoben und anschließend vergessen. Dort wartet sie still, oft über Jahre.
Wie ergiebig dieses Gelände für Angreifer ist, zeigt das Botnetz Aisuru-Kimwolf. Schätzungen zufolge umfasst es zwischen einer und vier Millionen kompromittierte Geräte. Allein die auf Android spezialisierte Kimwolf-Variante soll ungefähr zwei Millionen Fernseher, Streamingboxen und Mobilgeräte befallen haben. Solche Netze dienen Überlastungsangriffen, dem Missbrauch fremder Internetanschlüsse und der unerlaubten Installation von Apps Recherchequelle: Cloudflare.
Für einen klassischen Botnetzbetreiber sind diese Geräte vor allem gehorsame Hilfskräfte: Sie empfangen Befehle und erzeugen Datenverkehr. Ein KI-Wurm könnte die erbeutete Rechenleistung zusätzlich zum Denken nutzen. Zu schwache Geräte würden sich die Arbeit teilen. Ein Teil des Modells läge im Speicher der einen Box, weitere Schichten liefen auf anderen Maschinen. Aus vielen kümmerlichen Prozessoren entstünde so ein langsamer, aber handlungsfähiger Verbund.
Auf hohes Tempo kommt es dabei nicht unbedingt an. Der Versuchsaufbau von Anthropic mit 15 TV-Boxen erreichte lediglich 0,39 Token pro Sekunde. Für ein Gespräch wäre das quälend träge. Ein Schadprogramm kennt jedoch keine Ungeduld. Es kann nachts stundenlang Abhängigkeiten installieren, Fehlermeldungen untersuchen und neue Varianten ausprobieren. Maschinen müssen nicht schnell sein, wenn niemand bemerkt, dass sie arbeiten.
Hinzu kommt eine Fähigkeit, die Anthropic mit einem eigens entwickelten System namens Memento untersuchte. Scheiterte eine Modellinstanz, hinterließ sie Notizen über ihre Versuche und Fehler. Die nächste Instanz griff auf diese Aufzeichnungen zurück. Dadurch stieg die Erfolgsquote beim Einrichten der Inferenz von zunächst 45 Prozent auf Werte zwischen 61 und 84 Prozent. Eine einzelne Instanz mag scheitern; die nächste muss denselben Irrweg nicht noch einmal beschreiten.
Mehr als bloße Science-Fiction
Anthropics Versuch ist kein Einzelfall. Palisade Research zeigte bereits im Mai 2026, dass Sprachmodelle verwundbare Rechner finden, Zugangsdaten erbeuten und Kopien von Modell, Werkzeugen und Anweisungen auf einem neuen Rechner installieren können. Je nach Modell und Testaufgabe unterschieden sich die Erfolgsquoten deutlich. Einzelne Systeme durchliefen die gesamte Kette jedoch wiederholt und autonom Recherchequelle: Palisade Research.
Forscher der Universität Toronto entwickelten ebenfalls einen Prototyp, der seine Angriffsmethode an unterschiedliche Geräte anpasste. Der entscheidende Vorteil gegenüber herkömmlichen Würmern: Nicht jede Reaktion auf jedes Hindernis musste vorab programmiert werden. Kameras, Drucker oder Rechner wurden damit nicht nur wegen ihrer Daten interessant, sondern auch als Sprungbrett für den nächsten Angriff Recherchequelle: University of Toronto.
Damit verschiebt sich die Wirtschaftlichkeit der Cyberkriminalität. Weil Zeit und Aufmerksamkeit begrenzt sind, konzentriert sich ein menschlicher Hacker gewöhnlich auf lohnende Ziele. Ein autonom arbeitendes Modell könnte dagegen auch kleine, schlecht geschützte Geräte geduldig abklopfen. Der intelligente Rasenmäher wäre dabei nicht wegen wertvoller Geheimnisse interessant, sondern weil er Strom, Speicher, eine Internetverbindung und vielleicht einen Weg ins Heimnetz bietet.
Wie schnell daraus eine reale Bedrohung wird, lässt sich aus den Versuchen nicht sicher ableiten. Anthropic erwartet, dass kleine Modelle bei gleichbleibendem Entwicklungstempo bis Ende 2026 das im vereinfachten Test benötigte Fähigkeitsniveau erreichen könnten. Das ist eine Hochrechnung, kein Messergebnis. Zwischen einem abgeschirmten Versuchsnetz und Millionen verschiedenartiger Geräte liegen unzählige technische Hürden. The Verge beschreibt deshalb zu Recht eine erhebliche Lücke zwischen dem, was demonstriert wurde, und dem Szenario eines frei zirkulierenden KI-Wurms Recherchequelle: The Verge.
Spuren im Datenverkehr
Völlig unsichtbar wäre ein solcher Eindringling nicht. Modellgewichte sind groß. Werden mehrere Gigabyte auf eine TV-Box übertragen und kommunizieren Haushaltsgeräte dauerhaft miteinander, entstehen auffällige Datenströme. Je schneller sich der Wurm ausbreitet, desto deutlichere Spuren hinterlässt er. Internetanbieter könnten verdächtige Anschlüsse isolieren, Hersteller kompromittierte Geräte sperren und Sicherheitsfirmen Ködersysteme aufstellen, um Verhalten und Software des Angreifers zu untersuchen.
Dass solche Maßnahmen wirken können, zeigt eine Untersuchung zur Bekämpfung des Mirai-Botnetzes. Ein Internetanbieter versetzte infizierte Anschlüsse in eine abgeschottete Umgebung und verwies die Kunden auf Anweisungen zur Bereinigung. Innerhalb von 14 Tagen verschwanden 92 Prozent der Infektionen; einfache E-Mails hatten dagegen keinen messbaren Effekt Recherchequelle: NDSS Symposium.
Ein möglicher KI-Wurm wäre also weder ein erwachtes Wesen noch ein unaufhaltsamer digitaler Organismus. Gefährlich könnte er aus einem viel nüchterneren Grund werden: Er würde die Anpassungsfähigkeit moderner Sprachmodelle mit einer Infrastruktur verbinden, die seit Jahren zahlreiche offene Zugänge bietet.
Die 15 kleinen TV-Boxen auf dem Labortisch sind noch kein Schwarm, der sich im Verborgenen durch Wohnzimmer frisst. Sie gleichen eher einem leisen Klopfen aus der Zukunft – und erinnern daran, dass selbst bescheidene Rechenleistung gefährlich werden kann, wenn genügend Geräte sie bündeln und niemand mehr genau hinsieht.
Weiterführende Informationen
Quellenhinweis: Einzelne Fakten, Einschätzungen und Prognosen dieses Beitrags stützen sich auf Veröffentlichungen der nachfolgend genannten Unternehmen und Institutionen. Die Links dienen zugleich der weiterführenden Information.
Golem.de – Anthropic warnt: Unsichere IoT-Geräte können KI-Würmer verbreiten
Der Fachartikel erläutert verteilte Inferenz auf Android-TV-Boxen, die Einrichtung auf unbekannter Hardware und die getestete mehrstufige Replikationskette.
https://www.golem.de/news/anthropic-warnt-unsichere-iot-geraete-koennen-ki-wuermer-verbreiten-2610-214047.html
Cloudflare – Was ist das Aisuru-Kimwolf-Botnetz?
Die technische Übersicht beschreibt Umfang, Android-Zielgeräte, Verbreitungswege und Angriffspotenzial des millionenstarken IoT-Botnetzes.
https://www.cloudflare.com/de-de/learning/ddos/glossary/aisuru-kimwolf-botnet/
KI Newsletter – Kleine KI-Modelle könnten sich bald auf Billiggeräten vermehren
Der Beitrag verbindet erkennbare Netzwerkauffälligkeiten mit ISP-Quarantäne und ordnet die Mirai-Bereinigungsquote von 92 Prozent binnen 14 Tagen samt Vergleichswert ein.
https://www.kinewsletter.ch/news/kleine-ki-modelle-selbstreplikation-iot-geraete-anthropic